2026.11.16 09:38
 BitBrowser
遇到受限网络,或想改变网站看到的访问来源时,很多人要么在浏览器里打开一个“输入网址即可访问”的在线网页代理(Web Proxy),要么在设备上连接虚拟专用网络(VPN)。所谓 Web Proxy,指“打开代理网站、输入目标网址即可访问”的在线网页代理服务(例如 CroxyProxy 的网页版):由代理服务器代为请求目标网页,再把结果返回给你的浏览器。
两者的关键差别在于加密到哪一段为止、哪些请求会被中转,以及中间服务商能接触到什么内容。先纠正两个流传很广但不准确的说法:
第一,在线网页代理并非一律“不加密”——启用 HTTPS 的主流网页代理会对“本地浏览器到代理服务器”这一段做 TLS 加密,但代理服务器是两段连接的端点,必须在服务端解密、代取并改写网页代码后再转发,所以代理运营方仍能接触页面与表单明文。
第二,VPN 也并非一律“覆盖整机全部流量”——操作系统级 VPN 虽默认接管全局路由,但开启分流隧道(Split Tunneling)、绕过局域网或只使用独立浏览器扩展时,仍有部分流量走原有网络直连。
具体怎样选看你手头的任务:
- · 借用陌生电脑、免安装阅读公开资讯,且绝不输入密码:用自带 HTTPS 的在线网页代理,打开即看,看完关掉标签页。
- · 在咖啡馆或酒店无线网下加密多个应用的通信,或日常连续登录常见网站:启用系统级 VPN 客户端,浏览器与目标站原本的端到端 HTTPS 连接照常保留,同时核对路由表用的是全隧道还是分流模式。
- · 给不同业务容器分别指定固定地区 IP 并持久化登录态:改用主机加端口形式的可配置代理,再配上相互隔离的指纹浏览器环境。
一、免安装使用与流量范围对比:单标签页中转 vs 系统虚拟网卡隧道
在线网页代理与 VPN 最直观的差异有两处:要不要装软件、改网络设置,以及开启后到底接管设备上多少流量。下表从六个核心维度做同口径对比:
| 对比维度 | 在线网页代理(Web Proxy,输入网址即用) | 虚拟专用网络(VPN,系统级客户端为主) |
|---|---|---|
| 部署方式与入口 | 网页端填入目标 URL 即开即浏览,零客户端安装、免改系统网络属性 | 安装桌面/移动客户端或调用系统内置 VPN 组件,在内核层建立虚拟网卡隧道 |
| 默认接管范围 | 仅限单个活动标签页内经该网页入口改写转发的 HTTP/HTTPS 请求 | 系统客户端默认借由全局路由表(如 0.0.0.0/0)接管整机各浏览器与后台桌面程序 |
| 未覆盖流量边界 | 逃逸出重写引擎的外部跨域资源、WebRTC UDP 探测包及直连广告脚本 | 配置了分流路由(Split Tunneling)、内网直连网段或仅使用单浏览器沙盒插件 |
| 加密链路与端点 | 浏览器到代理、代理到目标是两段连接,需分别判断是否加密;代理端需终止 TLS 并解密改写 HTML | 隧道保护设备到 VPN 服务器这一段;目标网站自身的 HTTPS 另外保护网页正文与表单内容 |
| 网站兼容与登录限制 | 取决于内容改写、脚本和 Cookie 会话处理能力;易出现视频卡顿、按钮无反应或登录跳回,严禁登重要账号 | 无需改写网页域名,原生兼容各类网页与桌面应用协议;但连接可用不代表网站一定放行高风险共享出口 IP |
| 运营方与本地网络可见信息 | 本地 ISP 仅见代理站域名;网页代理运营方可接触其代取、处理的全部请求与页面明文内容 | 本地 ISP 仅见 VPN 服务器 IP 与加密字节流;VPN 运营方可见连接信息与未加密流量,正常 HTTPS 内容仍受保护 |
在线网页代理:免安装只处理入口内的请求,且外部子资源存在漏转风险
在线网页代理的优势是入口简单。在学校机房、图书馆电脑或没有管理员权限的办公终端上,装不了软件,也改不了操作系统的网络属性,这时打开网页代理站点,把目标网址粘贴进输入框就能浏览。
因此它的流量边界很窄:没有另行配置系统代理或 VPN 时,通过网页代理打开一篇文章,并不会顺带改变其他标签页、桌面聊天软件、邮件客户端或系统更新的连接。在另一个标签页直接输入网站原始地址,请求仍按原有网络设置发出。即便在同一个代理页面里,网页引用的外部图片、脚本或第三方接口也未必全部经过中转——能不能接住这些子资源请求,取决于代理的改写实现;CroxyProxy 的服务条款就写明,它会尝试重新路由相关外部资源,但无法保证全部成功。
VPN 的流量覆盖:系统虚拟网卡按路由接管,但需区分分流隧道与“VPN 浏览器扩展”
标准的桌面或移动端 VPN 工作在网络层或传输层。以主流开源协议为例,按 WireGuard 官方协议与 Cryptokey Routing 说明,VPN 客户端启动后会在操作系统内核里创建一个类似 eth0 或 wlan0 的虚拟网络接口(如 wg0),再由加密路由表(AllowedIPs)决定哪些数据包进隧道。把 AllowedIPs 设为通配地址 0.0.0.0/0(IPv4)与 ::/0(IPv6)后,设备上符合路由规则的浏览器、桌面软件和后台服务流量,都会被加密封装后发往 VPN 服务器。
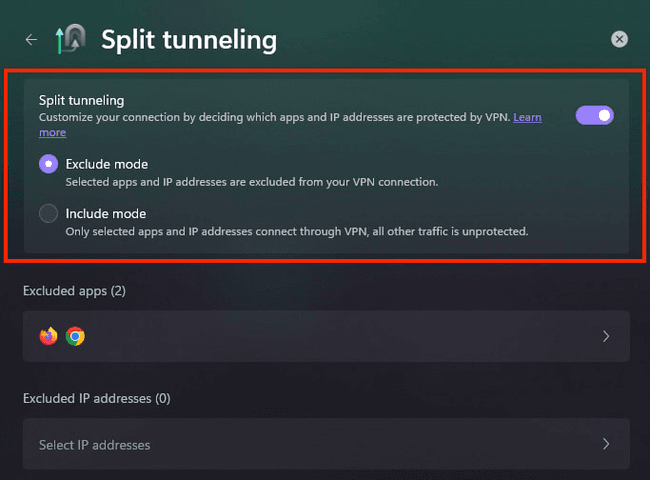
但不能因此就说 VPN “永远覆盖设备上的全部流量”。浏览器页面显示了新的出口 IP,只说明这次查询走了新的出口;实际使用中,下面三类情况都会改变流量覆盖范围:
- 1. 开启了分流隧道(Split Tunneling):按微软的 Windows VPN 路由决策文档,系统 VPN 配置分强制隧道(Force tunnel,向路由表添加优先级更高的
0.0.0.0/0默认路由)和分流隧道(Split tunnel,只把指定目的地址的路由送进 VPN,或用ExclusionRoute排除特定网段,其余流量继续从物理网络接口发出)两种。不少客户端还允许按应用或目的地址选择走哪条连接。所以连上公司办公 VPN 后,内网能正常访问、浏览器显示的公网 IP 却没变,多半就是分流路由在起作用;如果希望浏览器与桌面应用都经 VPN 访问,就逐一检查这些应用有没有被排除在外。 - 2. 混淆了“VPN 浏览器扩展”与系统级 VPN(或 Web Proxy):常有人问“VPN 浏览器扩展和 Web Proxy 是一回事吗?”并不是。Web Proxy 要在代理网页里输入目标网址;浏览器扩展装在浏览器里处理连接,地址栏直接访问原站网址即可。但也不能因为扩展名里带“VPN”,就认定它覆盖整台设备。Proton VPN 独立浏览器扩展说明 就指出,其独立浏览器扩展仅保护该浏览器内部的流量,不会接管系统更新、独立下载软件或其他未安装扩展的浏览器。
- 3. 局域网(LAN)绕过与未开启断线保护(Kill Switch):绝大多数 VPN 客户端默认放行
192.168.x.x、10.x.x.x等局域网流量,方便连接本地打印机或共享存储;另外,无线网络闪断重连时如果没开断线保护(Kill Switch),应用重连和 DNS 查询会在隧道恢复前直接从本地物理网卡漏出。
二、加密链路拆解:为什么网页代理并非一律不加密,但中间节点仍能看到内容?
“能换 IP”只说明目标网站从哪里收到连接;“有加密”还得看加密从哪里开始、到哪里结束。在线网页代理的地址栏普遍带着 HTTPS 锁图标,再用“代理不加密、VPN 全加密”一刀切,就会误导判断——真正决定安全性的,是两段连接各自是否加密,以及中间服务器需不需要把数据包拆开成明文。
网页代理通常是两段连接:保护途中传输,但未把代理运营方排除在内容之外
打开一个启用 HTTPS 的在线网页代理并让它访问目标网站,整个过程包含两段独立的连接:第一段是“你的浏览器 ↔ 网页代理服务器”,第二段是“网页代理服务器 ↔ 目标网站”。
按 IETF TLS 代理技术规范草案 对中间层 TLS 代理(TLS Proxy)架构的定义,这类节点同时扮演两个角色:面向你的浏览器时是 TLS 服务端,面向远端目标网站时是 TLS 客户端,两端的密钥材料各自独立协商。放到“输入网址即可访问”的在线网页代理上,这两段连接要分别判断:
- 1. 浏览器到网页代理服务器(第一段):网页代理入口使用有效的 HTTPS 连接时,这一段传输受 TLS 保护(只有未配 SSL 证书的纯 HTTP 网页代理,前段才是明文)。同一公共 Wi-Fi 下的旁观者或公司网管,无法直接从无线空口看到你在代理输入框里填入的目标网址。
- 2. 代理服务端终止 TLS 并代取改写(交汇端点):网页代理服务器正好处在两段连接的交汇点上。它必须先用自己的私钥解密第一段请求,读出你真正想访问的目标 URL、请求头以及提交的表单数据,再去抓取目标网页源码,并把页面里的超链接(
href)、图片地址(src)和 JavaScript 脚本路径改写成带代理域名前缀的格式。 - 3. 网页代理服务器到目标网站(第二段):目标网站支持 HTTPS 且代理以 HTTPS 连接目标时,后半程同样加密;请求纯 HTTP 资源时,绝不能把网页代理入口的 HTTPS 当作后一段的保护——代理服务器到纯 HTTP 目标站之间依然是明文传输。
所以地址栏的 HTTPS 小锁,首先只说明浏览器与该网页代理域名之间建好了加密连接。它既不能单独证明代理到目标网站这一段怎么连,也不能证明运营方不记录访问内容——两段加密保护的只是途中传输,并没有把网页代理运营方排除在页面内容与提交表单之外。
VPN 隧道之外,目标网站的 HTTPS 仍然重要
用系统级 VPN 访问网站时,进入隧道的请求先在“设备到 VPN 服务器”之间被加密封装;到达 VPN 服务器、外层隧道解开后,流量还要继续去往目标网站。所以,VPN 隧道与目标网站自身的 HTTPS 各司其职,不能互相替代:
- · 访问正常验证证书的 HTTPS 网站(双层加密叠加):浏览器与目标网站之间保留着端到端的 TLS 加密。VPN 服务器解开外层隧道封装后,里面的 HTTPS 内容仍是加密的——只要连接中没有额外的 HTTPS 证书解密拦截,网页正文、登录表单和具体页面路径就继续受网站 HTTPS 保护,VPN 运营方也无法直接拆开读取这些明文内容。
- · 访问纯 HTTP 网站(离开隧道后无内容保护):VPN 隧道仍能保护“设备到 VPN 服务器”这一段,免受本地公共 Wi-Fi 窃听;但流量一旦离开 VPN 服务器前往纯 HTTP 目标网站,就没有网站 HTTPS 提供的内容保护了。所以即使开着 VPN,日常浏览与登录也应优先访问目标网站的 HTTPS 地址。
三、网站兼容性与登录限制:为什么在线网页代理常卡视频、掉登录、弹验证码?
用在线网页代理读纯文字的公开文章,通常挺顺畅;一旦拿来看流媒体视频、登录社交平台或操作业务后台,就会接连碰到按钮无反应、验证页面加载不全,或者提交账号密码后又跳回登录页。这不是偶然的网络抖动:公开文章只需加载文字和图片,而登录网站与播放流媒体涉及复杂的多域名会话、动态脚本和风控校验。
1. 脚本与动态交互越复杂,页面改写越容易断裂
早期的静态网页基本由固定 HTML 文本和图片构成,网页代理只需替换基础链接属性就能呈现。现代流媒体与单页应用(如用 React、Vue 构建的站点)则高度依赖异步 fetch/XHR 接口、动态拼接的脚本域名、WebSocket 长连接、Service Worker,以及严格的跨域资源共享(CORS)与内容安全策略(CSP)校验。
脚本和动态交互越复杂,对网页代理改写引擎的要求就越高。知名开源网页代理项目 PHP-Proxy 的作者在项目说明里就提示过,脚本繁重或动态部分较多的页面往往很难通过其网页代理正常工作。只要有一条流媒体分片请求或第三方 OAuth 授权回调地址在改写时失真,或者前端脚本发现地址栏域名(已变成网页代理域名)与预设安全源(Origin)不符,页面就会卡死在首帧或报错退出。所以绝不能因为网站首页能打开,就认定整个登录或业务流程可用。
2. Cookie 受域名与 SameSite 约束,代理域名下难以继承完整登录态
浏览器靠 Cookie 记录登录状态,而 Cookie 严格受域名(Domain)、路径(Path)和跨站属性(SameSite)等条件约束。正常直连或通过 VPN 访问时,每个网站的 Cookie 和 LocalStorage 都按原站域名独立存储在本地。
网页经在线网页代理的域名呈现后,浏览器不会默认继承你在原网站已经登录的完整状态;网页代理服务器必须代为拦截、改写并映射所有相关的 Cookie 与会话请求。某个跨子域认证环节或 SameSite 属性处理不兼容,就会表现为点击登录按钮无反应、验证码弹窗刷不出来,或提交表单后又回到登录页。另外,在已登录的页面里误点代理顶栏的“生成分享链接(Permalink)”,会把带有登录会话标识的页面状态直接暴露给他人。
3. 共享机房出口拥挤与目标站风控拦截
免费在线网页代理与公共 VPN 节点为了分摊带宽成本,普遍把成百上千名匿名访客集中到少数数据中心(IDC)云主机出口。即使传输通道本身畅通,同一个机房地址在短时间内向流媒体、搜索引擎或社交平台发起大量异构请求时,目标站点的反滥用系统也会根据高并发特征和访问频次弹出 CAPTCHA 图形验证码,或在登录环节触发异地安全复核。
四、运营方可见信息与隐私对比:本地 ISP、服务商与目标网站分别能看到什么?
评估 Web Proxy 和 VPN 的隐私保护能力,别只问“能不能隐藏 IP”,要沿着通信链路,分别核对本地网络或网络服务商(ISP)、网页代理运营方、VPN 运营方、以及目标网站在技术上各自能接触到哪些信息。
1. 本地网络或网络服务商(ISP)能看到什么?
- · 通过 HTTPS 在线网页代理上网时:本地网络管理员与宽带运营商(ISP)能看到的是设备对外发出了什么连接。对成功经 HTTPS 网页代理传输的内容,加密会减少本地旁观者直接读取页面正文的机会;但所连网页代理的域名与 IP、连接建立时间和流量规模,本地网关仍然看得到。如果用的是未配 SSL 证书的纯 HTTP 网页代理,或者网页里有绕过代理、直接从本机发出的子资源与第三方广告请求,这些流量就按原本的连接方式完全暴露在本地网络下。
- · 通过系统级全隧道 VPN(含隧道内 DNS)上网时:本地路由器与宽带运营商只能观测到你的设备与远端 VPN 服务器 IP 之间有一条加密数据流,除连接时间与流量规模外,既看不到 DNS 域名查询记录,也看不到里面访问的具体网站地址。
2. 网页代理运营方 vs VPN 运营方(含“先连 VPN 再用 Web Proxy”叠加辨析)
不管用网页代理还是 VPN,你都是把原本对本地网络的信任转给了中转服务商,但两类运营方在技术上的可见范围截然不同:
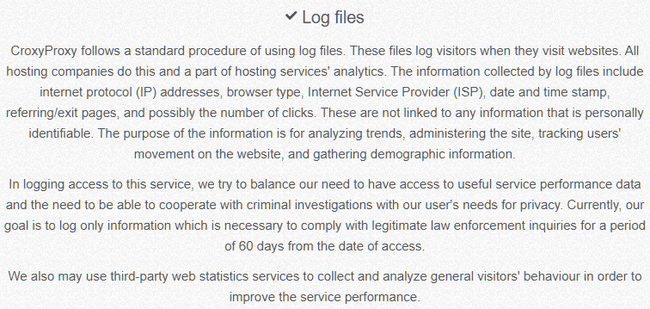
- · 网页代理运营方(可接触代取与处理的请求、响应及表单明文):网页代理服务器本身负责代取与内容改写,在技术上可以直接接触它处理的目标请求、页面响应和用户提交的表单数据;至于是否记录、保存多久、如何使用,要看其隐私政策与实际行为。CroxyProxy 隐私政策 就明文披露,其日志包含 IP 地址、浏览器类型、ISP、时间戳、来源与离开页面及点击次数,并以 60 天作为必要日志的保留目标;该政策还说明,部分广告第三方会直接向浏览器发送内容,并在此过程中收到用户的真实 IP 地址。所以页面经代理打开,不代表页面上的所有参与方都只能看到代理服务器的信息。即使在线网页代理地址栏显示 HTTPS 锁图标,也严禁在其中输入主邮箱、网银、支付工具或业务后台的账号密码。
· VPN 运营方(可接触连接信息,正常 HTTPS 内容与密码仍受保护):VPN 运营方在技术上可以接触你的来源公网 IP、连接目的 IP、连接时间及流量规模等信息;能否获知目的域名,还与 DNS 设置和具体连接方式有关。正常 HTTPS 保护的网页正文、具体路径和密码,要与这些外层连接信息分开看——只要目标站启用了 HTTPS 且没有证书拦截,VPN 运营方就无法解密内层载荷。挑选 VPN 服务时,重点核对日志记录项目、保留期限,以及“无日志”承诺具体覆盖什么。
- · 常见疑问:先连 VPN 再用 Web Proxy,能对代理运营方隐藏内容吗?:不能隐藏页面内容。如果浏览器到网页代理的连接确实经过了 VPN,网页代理入口看到的网络来源会变成 VPN 的出口 IP(若 VPN 分流排除了这段连接,连来源 IP 会不会变也不能默认成立);但这只改变了网页代理看到的网络来源,完全不会改变网页代理代为抓取、解密并处理目标页面的角色。你通过网页代理访问的页面和提交的表单数据,依然由网页代理服务器明文处理。要不要叠加,先想清楚你要保护哪一段连接、不想让谁看到什么信息。
3. 目标网站能看到什么?
在网络层,不论经在线网页代理还是 VPN 访问,目标网站直接读到的来源公网 IP 都会变成代理或 VPN 的出口 IP。但隐藏部分网络来源,与隐藏登录身份是完全不同的需求(参见 隐藏IP地址与指纹防护操作指南):
- · 目标网站仍能通过你提交的账号信息和会话识别用户——切换 VPN 出口不会自动清除浏览器里已有的 Cookie,经网页代理成功登录,同样等于直接告诉网站这是哪个账号;
- · 即使不登录账号,普通浏览器暴露的语言、时区、屏幕分辨率、Canvas 渲染特征、WebGL 显卡元数据和 AudioContext 音频特征,再加上可能绕过代理直连的 WebRTC 接口,依然能让目标网站跨 IP 识别出同一台设备。
五、涉及可配置代理 IP、浏览器配置与多账号使用时,该怎么选?
在线网页代理与 VPN 的加密、流量和会话边界拆清楚后,临时阅读、日常单账号登录、多账号运营这三类场景,可以直接这样选:
1. 临时阅读公开网页 vs 日常登录与桌面应用加密
- · 不想安装软件,只临时阅读公开网页:选入口启用 HTTPS、运营信息与隐私说明清楚的在线网页代理即可;打开后先确认后续内页链接能否继续在代理中正常跳转,一旦页面要求提交密码、支付信息或客户资料,就立即停止使用网页代理。
- · 经常登录网站,或同时使用桌面应用:日常登录邮箱、处理单账号后台或连续使用复杂网页应用时,更适合保留浏览器与原网站之间正常端到端 HTTPS 连接的方式。VPN 不用把网页改写到代理域名下,能规避代码改写和 Cookie 映射引起的兼容问题(同时仍需遵守目标网站自身的账号验证与访问规则);如果桌面应用也要走加密连接,支持相应路由覆盖的 VPN 也比只转发网页入口请求的 Web Proxy 更合适,配置时核对好应用分流和目的地址规则即可。
2. 需要按账号分别管理浏览器环境与独立出口:采用可配置代理 IP + 比特浏览器
需求从单账号日常访问变成同时管理多个跨境电商、社媒或业务后台账号,且要求不同账号窗口各自绑定固定地区的独立出口时,在线网页代理(无主机端口参数、服务端改写页面且无持久容器)和普通单连接 VPN(整机共用同一出口,切换节点不会自动分开 Cookie 与硬件指纹)就都不够用了。
这时要用的是可配置代理 IP——从代理服务商处取得的协议(HTTP / HTTPS / SOCKS5 / SSH)、服务器主机、端口,以及账密或 IP 白名单这套连接参数(切勿把在线网页代理的网址或页脚服务器 IP 当成此类代理参数填写)。在浏览器中配置标准的 HTTP/HTTPS 或 SOCKS5 代理访问 HTTPS 网站时,浏览器通过 HTTP CONNECT 建立转发通道,并与目标网站直接完成端到端 TLS 握手,无需改写页面源码。关于可配置代理节点与 VPN 在底层协议、连接方式及选型成本上的完整对比,可结合《代理IP与VPN的原理及场景对比》一起参考。
桌面版原生 Chrome 默认采用操作系统全局代理:修改系统代理会影响整机其他应用,而且原生 Chrome 的 SOCKS5 不支持直接输入用户名和密码认证。如果只需要在原生 Chrome 里通过扩展或启动参数区分少数几个个人资料,可参考 Chrome多配置文件独立代理设置教程。需要持续维护多组独立账号环境时,直接用 比特浏览器客户端 为每个账号建一个独立窗口:
- 1. 创建相互隔离的独立浏览器窗口:打开比特浏览器,进入「浏览器窗口 → 创建窗口」,按项目或账号填写易识别的名称。每个窗口独立保存各自的 Cookie、本地存储与缓存,并可在指纹设置中分别配置分辨率、语言、时区、Canvas、WebGL 图像、WebGL 元数据、AudioContext、媒体设备与 ClientRects 等环境参数。
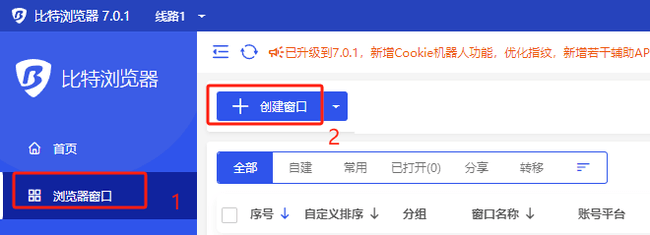
- 2. 按窗口配置代理并检测连接:在窗口的 窗口代理设置功能 中选择「自定义代理」(或使用代理平台 API 提取链接、从左侧代理 IP 管理池分配),按服务商提供的实际协议选择
HTTP / HTTPS / SOCKS5 / SSH并填入主机、端口及账号密码,点击「代理检测」确认连接和返回的出口 IP 正常后保存窗口。 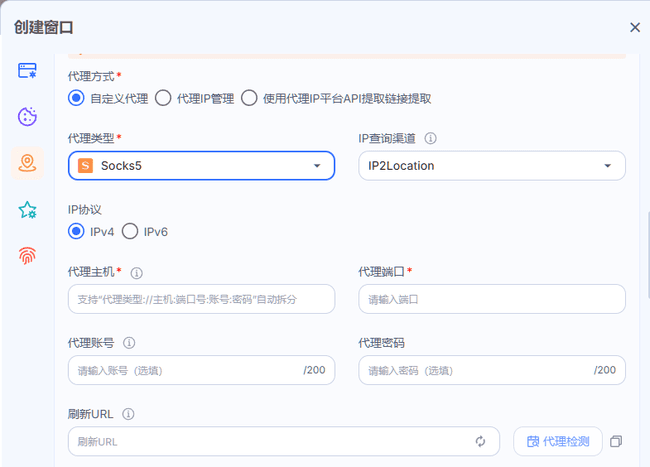
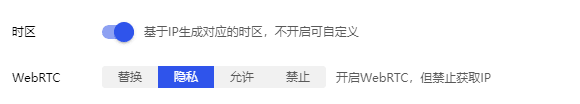
- 3. 收敛 WebRTC 泄露并在窗口内核对实际访问:在指纹设置中配置 WebRTC 隐私选项(详见 WebRTC 真实 IP 泄露防护方案),启动窗口后,先在窗口内核对实际出口 IP,并确认目标页面访问正常;之后直接打开对应窗口就能继续管理该账号与代理配置,不用每次重新设置整套参数。

 双端协同,多开账号
 丰富的指纹配置,有效防关联
 多员工协同管理,高效运营